Protecting packages(保护 Package)
ecu.test 提供了保护 Package 的功能,可防止篡改以及测试实现暴露。
使用密码保护的 Package 只能在打开时重新输入密码后才能打开。如果密码丢失,内容将无法恢复,因为这些内容使用从该密码派生的密钥进行了加密。
已签名的 Package 只有在可获得用于签名的证书公钥部分,且该 Package 未在 ecu.test 外部被篡改时才能打开。要对 Package 进行签名,必须先生成或导入一个密钥对。
如果为某个 Package 配置了“only executable”访问限制,则无法查看其内容,只能执行。如果设置了“not editable”选项,则内容可见,但既不能修改,也不能保存该受保护 Package 的未受保护副本。
Creating signing keys(创建签名密钥)
可通过以下菜单项进入签名密钥创建功能:
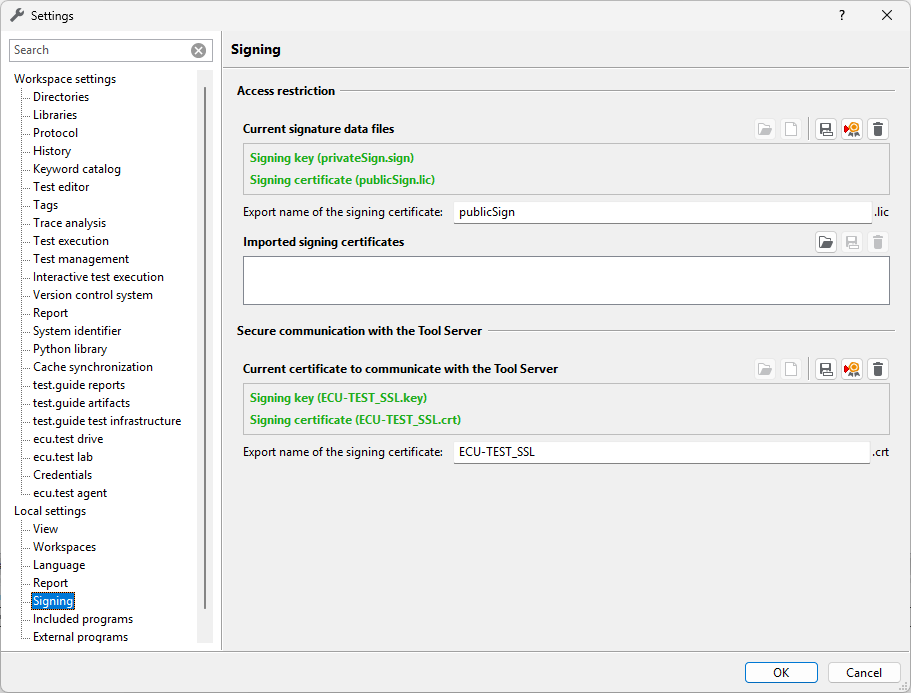
在对话框上半部分 中,会显示可用于签名的签名数据文件。
如果尚不存在签名数据文件,可以从现有文件导入,也可以从头生成。这两个功能可通过前两个按钮使用。
生成成功后,签名所需的两个文件位于 %appdata%/tracetronic/ecu.test 2026.3/:
文件 Package key (private)(Package 密钥(私钥)) 包含私密密钥,Package 创建者可借此对 Package 进行签名。此文件不得随意复制,因为任何获得其副本的人都可以冒充 Package 创建者。
文件 Package key (public)(Package 密钥(公钥)) 包含公钥,该公钥会分发给已签名 Package 的用户,以便他们验证收到的 Package 确实来自签署它们的创建者。
当这两个文件都存在时,还会提供更多选项。例如,可以导出这些文件并交给其他人。
警告
导出签名数据文件必须谨慎。由于同时也会导出私钥,一旦未授权人员获得访问权限,就可能发生滥用。
此外,还可以导出签名证书。如果希望将证书独立于已签名 Package 单独保存,或者在已签名 Package 中忘记附带证书,都可以在这里执行。
最后,还可以删除签名数据文件。
所有功能都可通过相应按钮访问。
在下半部分 Imported signing certificates 中,会列出所有用于验证 Package 签名的文件。
通过这些按钮,可以从文件导入签名证书,也可以从列表中导出或删除已安装的证书。
Protecting packages or entire folders of packages(保护 Package 或整个 Package 文件夹)
要保护某个 Package 或某个 Package 文件夹,请在 Workspace tab(Workspace 标签页) 中右键单击 Package 或文件夹后,在弹出的上下文菜单中单击 或 。
通过以下对话框可以选择并配置保护方式:
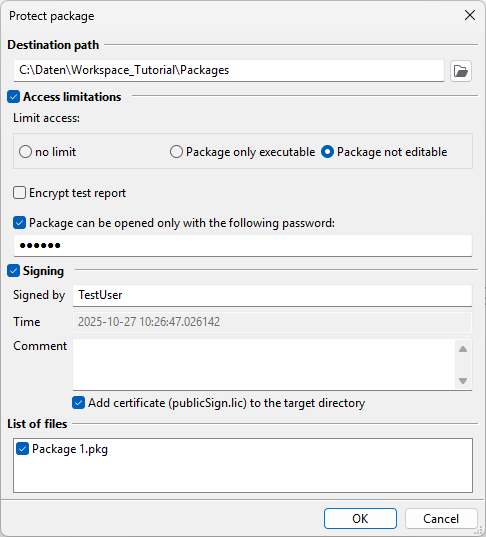
设置:
目标路径是保存受保护 Package 的目录。如果选中了 Add cerfificate to the target directory 选项,则验证签名所需的证书(见下文)也会保存在该目录中。
Access limitations 区域允许对受保护的 Package 施加限制:
no limit
Package only executable:该 Package 只能执行,即用户无法看到各个 test step。
Package not editable:该 Package 可以查看和执行,但不能修改或保存。
如果还设置了密码,则该受保护的 Package 只能使用此密码打开和执行。出于安全原因,密码长度必须至少为 6 个字符。
Encrypt test report 选项会使完整报告仅在用于签署此 Package 的签名密钥(
privateSign.sign)可用时才可查看。没有该密钥时,只有tagged(已标记)为 INFO 的 test step 可见。该选项仅适用于设置它的那个 Package。如果通过 Package 引用调用了另一个 Package,而该 Package 未设置此选项,则其所有 test step 都会在测试报告未加密部分中可见,无论它们是否标记为 INFO。如果选择了 Signing 选项,则至少必须在 Signed by 字段中指定一个名称。注释为可选项。
文件列表中会列出所有已选择的文件。可以在此取消选择单个文件。
签名过程所需时间取决于 Package 的数量和大小。
访问限制相关选项使用 ecu.test 内部密钥配合 AES-256 对称加密。
签名相关选项依赖基于 RSA-2048 的公钥密码体制。
Opening signed packages(打开已签名的 Package)
要打开已签名的 Package,首先需要导入 Package 创建者的证书。可通过 main menu(主菜单): 完成。
如果已存在同名证书文件,则会忽略此次导入。不过,只要文件名不同,仍可导入多个由不同签发方提供的证书。
证书文件保存在
%appdata%/tracetronic/ecu.test 2026.3/ 下
已签名的 Package 标记如下:
 表示有效的已签名 Package。将鼠标指针悬停在该 Package 上时出现的工具提示中可查看进一步的签名信息。
 表示该 Package 的签名未能成功验证,因此无法打开。可能原因是证书缺失,或 Package 文件已被篡改。
信息
受保护的 Package 无法通过 Test management(测试管理) 链接进行管理。
Importing a protected project archive(deprecated)(导入受保护的 Project 归档(已弃用))
导入受保护的 Project 归档时,如果在导出期间设置了密码,ecu.test 会要求输入该密码。随后,与 importing a (plain, unprotected) project archive(导入普通的未受保护 Project 归档) 相同,其中包含的所有 Package、Project 和配置都会被加载。与普通 Project 归档不同,各个元素不会保存到磁盘,而是直接从受保护归档提取到主内存中。这样 ecu.test 可确保无法通过制作临时文件的未授权副本来绕过保护。
有关 Project 归档的一般信息,请参见 Import and export(导入和导出)。